数据安全
资料放在哪、发到哪,
资料放在哪、发到哪,
一项项写清楚
用 AI 最怕的不是功能不够,是不知道公司的资料去了哪里。下面把每一类数据的存放位置和去向列出来。
存在公司自己电脑上的
下面这些都只存在公司那台 Mac mini 上,不上传到我们的服务器。
会出公司的请求,去了哪里
只有下面这几类请求会离开公司网络。每一类都可以在后台关掉或换掉。
| 请求 | 发到哪里 | 发什么 | 能不能不发 |
|---|---|---|---|
| 问 AI(云端模型) | 公司选的模型公司,比如 DeepSeek、通义千问 | 员工的问题,加上回答需要的资料片段 | 能。改用本机模型,就不发 |
| 业务平台 | 公司自己授权的平台,比如金蝶、店铺后台 | 查询或审批通过后的操作 | 能。不授权就不连 |
| 聊天工具 | 企业微信、钉钉、飞书等 | 员工在聊天工具里的提问和回答 | 能。不绑定就不连 |
| 授权和更新 | orgrelay.com | 授权校验、更新检查。不含公司资料和提问内容 | 更新可以改成老板批准后再装 |
| 远程看护 | OrgRelay 服务团队 | 只有运行状态,不含公司资料和提问内容 | 默认关闭,随时可关 |
权限和审批
员工问不到不该看的,
员工问不到不该看的,
AI 改不了没批的
- 老板勾选每个人能看哪些资料文件夹。收回权限、停用账号,马上生效。
- 权限在系统底层执行。员工换什么说法问,AI 都拿不到无权限的资料,越权尝试会被拦下并记日志。
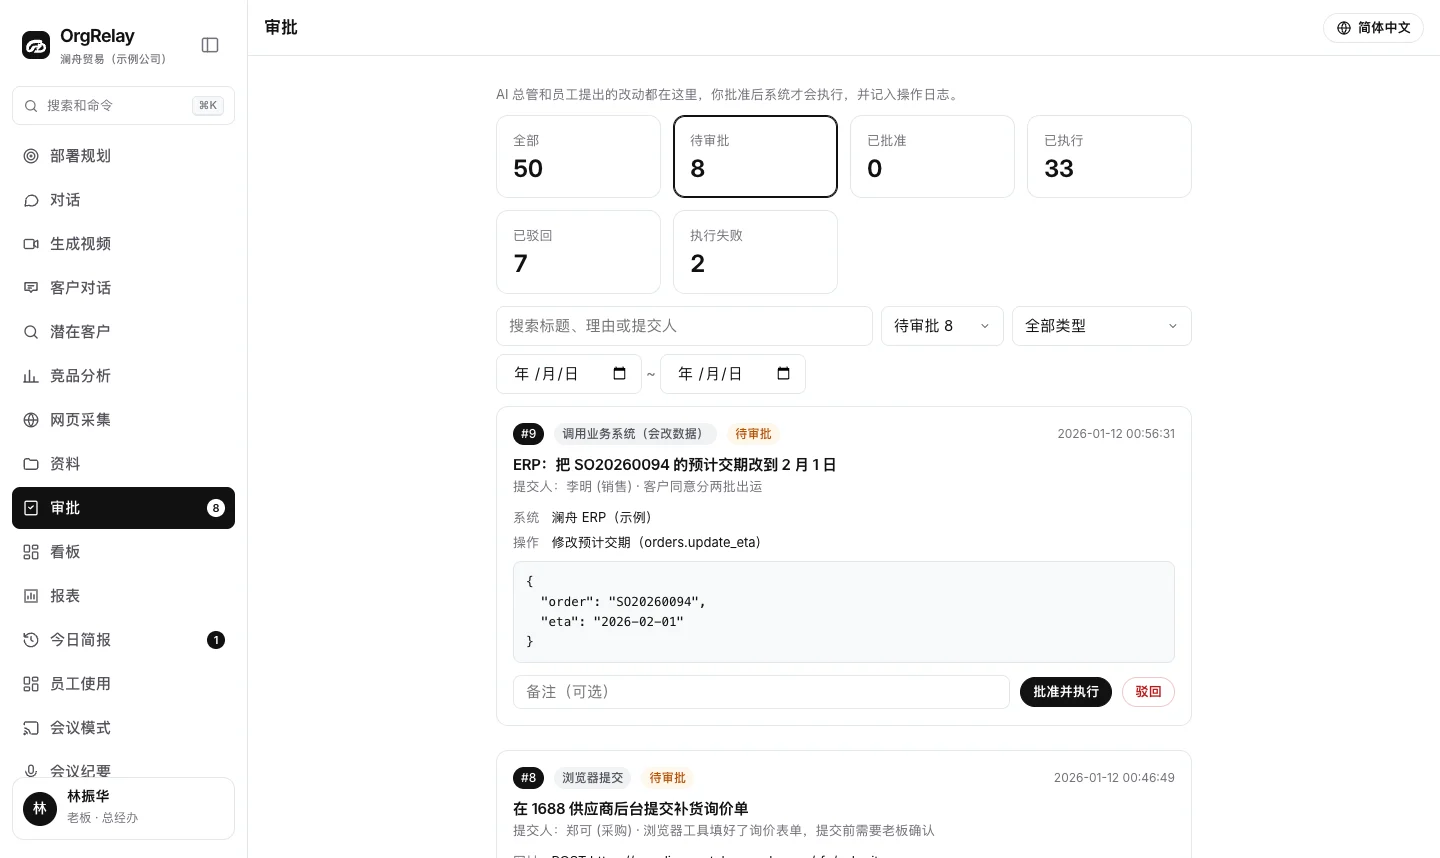
- 改价格、改库存、改订单、退款、对外发消息,都先变成审批单,老板批准后才执行。
- 修改文件前自动备份原文件。
操作日志
谁看了什么,都有记录
老板看全公司,主管看本部门,员工只看自己。可以按人员、部门、日期、来源(网页、聊天工具)筛选,按内容搜索,也能导出。
每一次提问、读取文件、审批、登录,都记进操作日志继续了解
让 IT 负责人一起来看
演示时可以逐项查看权限、审批、日志和备份设置。